パスワードを盗むソフトがサポート付きで売られる「MaaS」
パスワードを盗むソフトに、利用ライセンスがあり、更新が届き、購入者向けのサポートまで付いていた。米司法省が2024年10月29日に発表した情報を盗むソフトに対する国際的な摘発で公表された実態だ。買うのは犯罪に使う道具なのに、その周りにはソフトウェアを継続して提供する商売が成り立っていた。
目次・全5章
買えるのはプログラムだけではない
摘発の対象となったのは「RedLine Infostealer」と「META Infostealer」。パスワードなどを端末から盗むソフトで、こうした情報窃取型のソフトはインフォスティーラーと呼ばれる。犯罪者向けの掲示板やTelegramのチャンネルが販売窓口になり、購入者は利用ライセンスを得て、自分の標的へ感染させる活動を進めていた。
別の情報窃取型ソフト「Lumma」では、サービスのプランまで用意されていた。Microsoftの2025年5月21日の発表によると、Lummaは少なくとも2022年から販売され、購入するプランによって使える機能が異なっていた。購入者が自分用の版を作る機能に加え、盗んだ情報をオンラインの管理画面で追跡する機能もあった。被害者の端末に入れるプログラムだけでなく、その後の情報管理まで商品になっていたのだ。
情報の窃取など、不正な目的で動くソフトウェアをマルウェアという。それを他の攻撃者にサービスとして提供する形が、Malware as a Service(MaaS)だ。交通手段の検索や予約、決済をまとめるMobility as a Serviceも同じ略語を使うが、ここでのMaaSは攻撃用ソフトの提供を指す。
利用者は、この道具と機能を一から開発する必要がなくなる。ソフトを買い、それを相手に実行させる活動に力を注げる。企業が外部の業務ソフトを利用するのと同じように、開発を担う人の技術を、別の人が自分の活動に使う。
盗まれた情報も売られ、企業への入口になる
買った道具を使った攻撃者が、盗んだ情報をすべて自分で使うとは限らない。米司法省は、RedLineなどが盗むユーザー名やパスワード、金融情報などが「ログ」と呼ばれ、犯罪者向けの掲示板で売られて詐欺や別の侵入に使われると説明している。攻撃用ソフトの売買に続いて、盗難情報の売買もある。
更新とサポート
攻撃者
別の攻撃者
その情報が、企業の大量のデータを持ち出す入口になった事例がある。Mandiantが2024年6月に公表したSnowflakeの顧客環境を狙う攻撃の調査だ。Snowflakeは企業が大量のデータを保存し、分析するためのクラウドサービスで、攻撃者は顧客のアカウント情報を使って入り、データを持ち出して恐喝していた。攻撃に使われた認証情報の多くは、以前のインフォスティーラー感染で流出したもので、一部の感染は2020年までさかのぼった。
被害アカウントでは、パスワードに加えて本人の端末などでも確認する多要素認証が有効になっていなかった。盗まれた認証情報が変更されずに残り、接続できる場所を信頼済みのネットワークに限る設定もなかった。古いユーザー名とパスワードが、そのまま使える状態だった。Mandiantは、Snowflake自身の企業環境への侵害が原因だと示す証拠は見つかっておらず、同社が対応した事案は顧客の認証情報の流出にたどり着いた、と説明している。
最初に感染した端末と、後からデータを盗まれる場所も違う。Mandiantは、一部の調査で、業務委託先の端末がゲームや海賊版ソフトのダウンロードといった私的な用途にも使われ、そこで感染が起きていたと記している。委託先が複数の企業のサービスへ入れる端末を使っていれば、一台の感染から複数の企業のアカウントが危険にさらされる。自社のクラウドにデータを置いていても、その入口となる情報は社外のパソコンに残っていることがある。
感染したパソコンを直しても、すでに盗まれたパスワードは無効にならない。盗難情報の買い手にとっては、それがいつ盗まれたかより、今も使えるかが問題になる。端末の感染と企業への侵入が、同じ日に起こる必要はない。
Lummaの基盤を止めると、攻撃も止まるのか
犯罪者が利用するサービスを止めれば、それを買っている攻撃者の活動もまとめて妨げられる。Microsoftは2025年5月21日、Lummaの基盤を構成する約2,300のドメインの差し押さえ、停止、遮断を実施または支援したと発表した。米司法省も、中心となる通信の仕組みや販売の場を停止させたという。購入者だけを追うのでなく、多くの購入者が依存する供給側を狙った措置だった。
この発表でMicrosoftが示した感染数は、2025年3月16日から5月16日までに、同社が確認したWindows端末39万4,000台超だ。
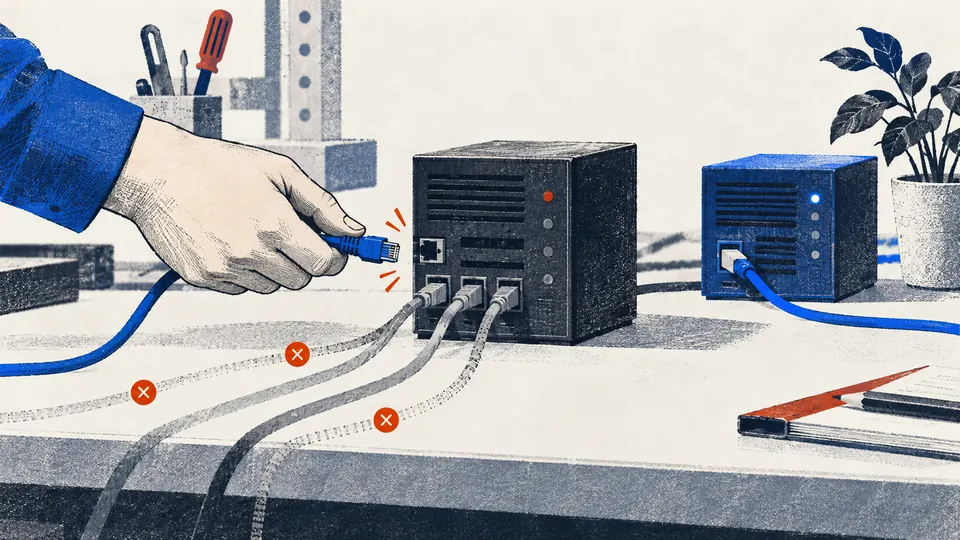
停止措置の後にも、配布の動きは戻ってきた。Red Canaryの2026年版の脅威検知レポートでは、同社が観測したLummaC2の活動は2025年5〜6月に低水準となった後、7〜8月に配布活動が再び活発になった。同社は2025年10月以降の検知はないとも記している。販売や通信の基盤への打撃は有効でも、配布の再開や、すでに流出した情報の利用までは、それだけで終わらせられない。
パスワード以外にログイン済みの状態も盗まれる
多要素認証を使えば、パスワードだけを盗まれた場合の侵入を防ぎやすくなる。ただ、情報を盗むソフトが狙うのは、ログイン前に入力する情報だけではない。ブラウザーには、サービスが「この利用者はログイン済みだ」と確認するための情報も保存される。その役割を果たすのが、認証用のCookieだ。これがあるため、ページを移るたびにパスワードを入力せずに済む。
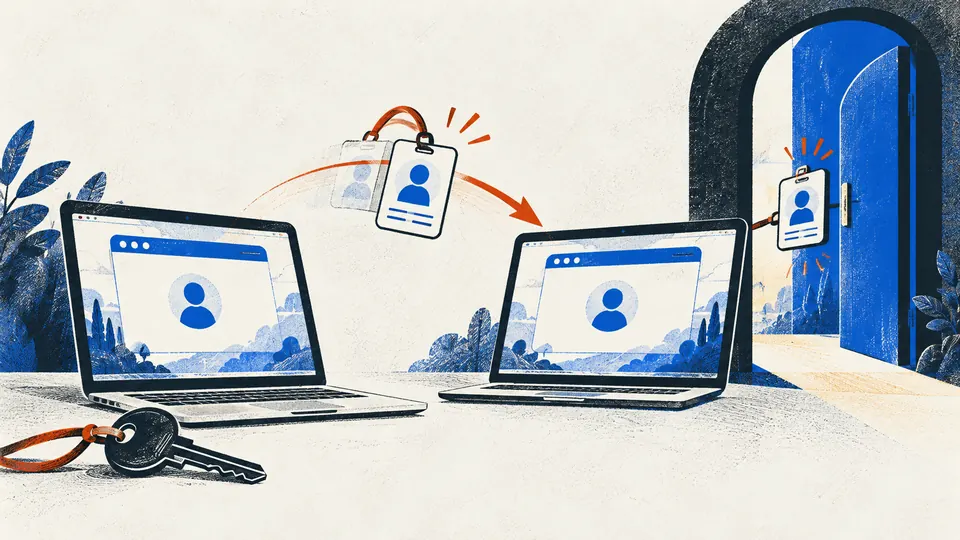
Googleは2024年4月2日、認証用Cookieの盗難はログイン後に起きるため、ログイン時の二段階認証を回避する問題を説明した。本人が認証を済ませた後の状態を盗んで使うので、入り直す際の本人確認を通る必要がなくなる場合がある。盗まれたCookieが有効なままなら、感染した端末からマルウェアを除去した後にも、不正なアクセスが続くおそれがある。
ここで必要になるのが、アカウント側でログイン状態を終わらせる操作だ。サービスが認証後に維持する利用状態をセッションと呼び、その効力を失わせることを「セッションの失効」という。パスワードを変えるのは、古いパスワードで新たに入られるのを防ぐため。セッションを失効させるのは、すでに入っている状態を使われ続けないようにするためだ。端末から盗むソフトを消す作業と、サービス側の入口を閉じる作業は、それぞれ別に必要になる。
端末の復旧だけで対応を終えない
攻撃者が買ったソフトを動かすには、被害者の端末で実行させる必要がある。FBIとCISAが2025年5月21日に公表したLummaC2の勧告には、人間かどうかを確認する画面を装った誘導や、偽ソフトウェアの配布が挙がる。利用者は確認作業やソフトの導入をしているつもりでも、その操作で不審なプログラムを動かしてしまう。普段と違う操作を求められたときに、そこで止まり、担当者へ相談できることが感染を防ぐ助けになる。
利用者の注意だけに任せるわけにもいかない。同勧告は、ソフトウェアの更新、許可したアプリだけを実行させる管理、ログや不審な動作の監視を勧めている。企業側で実行できるプログラムを絞り、異常を見つけられるようにしておけば、誘導に従ってしまった場合にも対応できる。パスワードの盗難に備える多要素認証では、本人確認を装う偽サイトに強い方式を選び、業務に不要なアカウントや権限も減らす。
感染やアカウントの侵害が分かった後は、端末を直したところで作業を終えない。端末の調査で分かった業務アカウントを、そのサービスの管理者に伝え、調査中にも使われ続けないよう対処する。たとえばMicrosoft 365の侵害されたメールアカウントへの公式対応手順は、まずアカウントを無効にし、続いてアクセスを取り消す。そのうえで、攻撃者が追加した認証方法やアプリの権限、不審なメール転送設定などを確認し、ログで被害の範囲を調べる。調査を終えてからパスワードを変更し、アカウントを再び使えるようにする。パスワードを一度変えただけでは、攻撃者が残した設定や、継続中のアクセスまで確認したことにはならない。
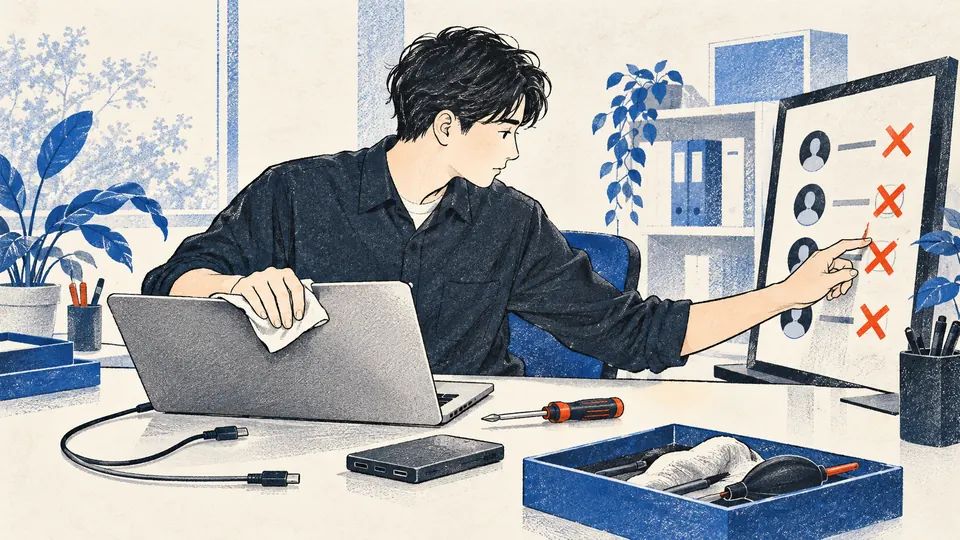
使っているサービスごとの確認も必要だ。Microsoft Entra IDの文書では、アプリが独自に発行したセッションは、そのアプリ側で失効させる必要があると説明されている。企業で複数のサービスを一つのアカウントから使っていても、認証を管理する側の操作だけで、各アプリのログイン状態を直接取り消せるとは限らない。情報システム担当とサービスの管理者が、何を無効にしたかを確認し合う必要がある。
サポート付きで売られるソフトは、攻撃者に情報を盗む手段を渡す。その情報は別の買い手へ渡り、数年前の感染が、今の業務データへの入口になることもある。MaaSを知ると、会社への侵入は、会社を狙ってソフトを作るところから始まるとは限らないと分かる。どこかで盗まれ、まだ使える情報から始まる攻撃もある。
情報確認日:2026年10月11日
記事一覧へ戻る →